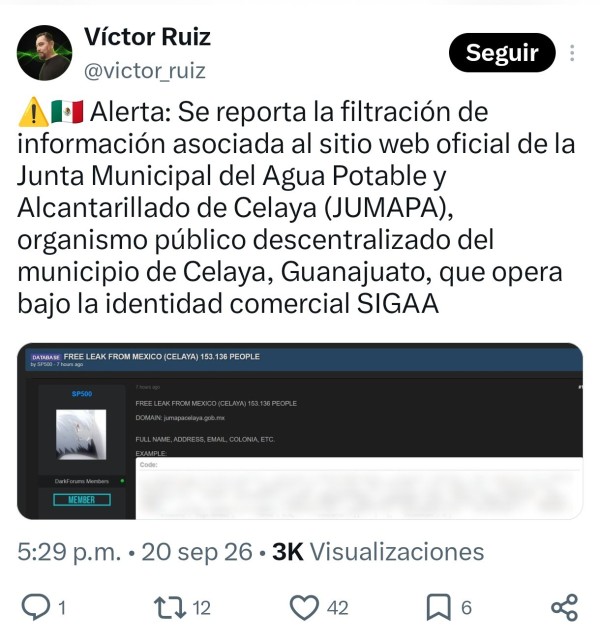
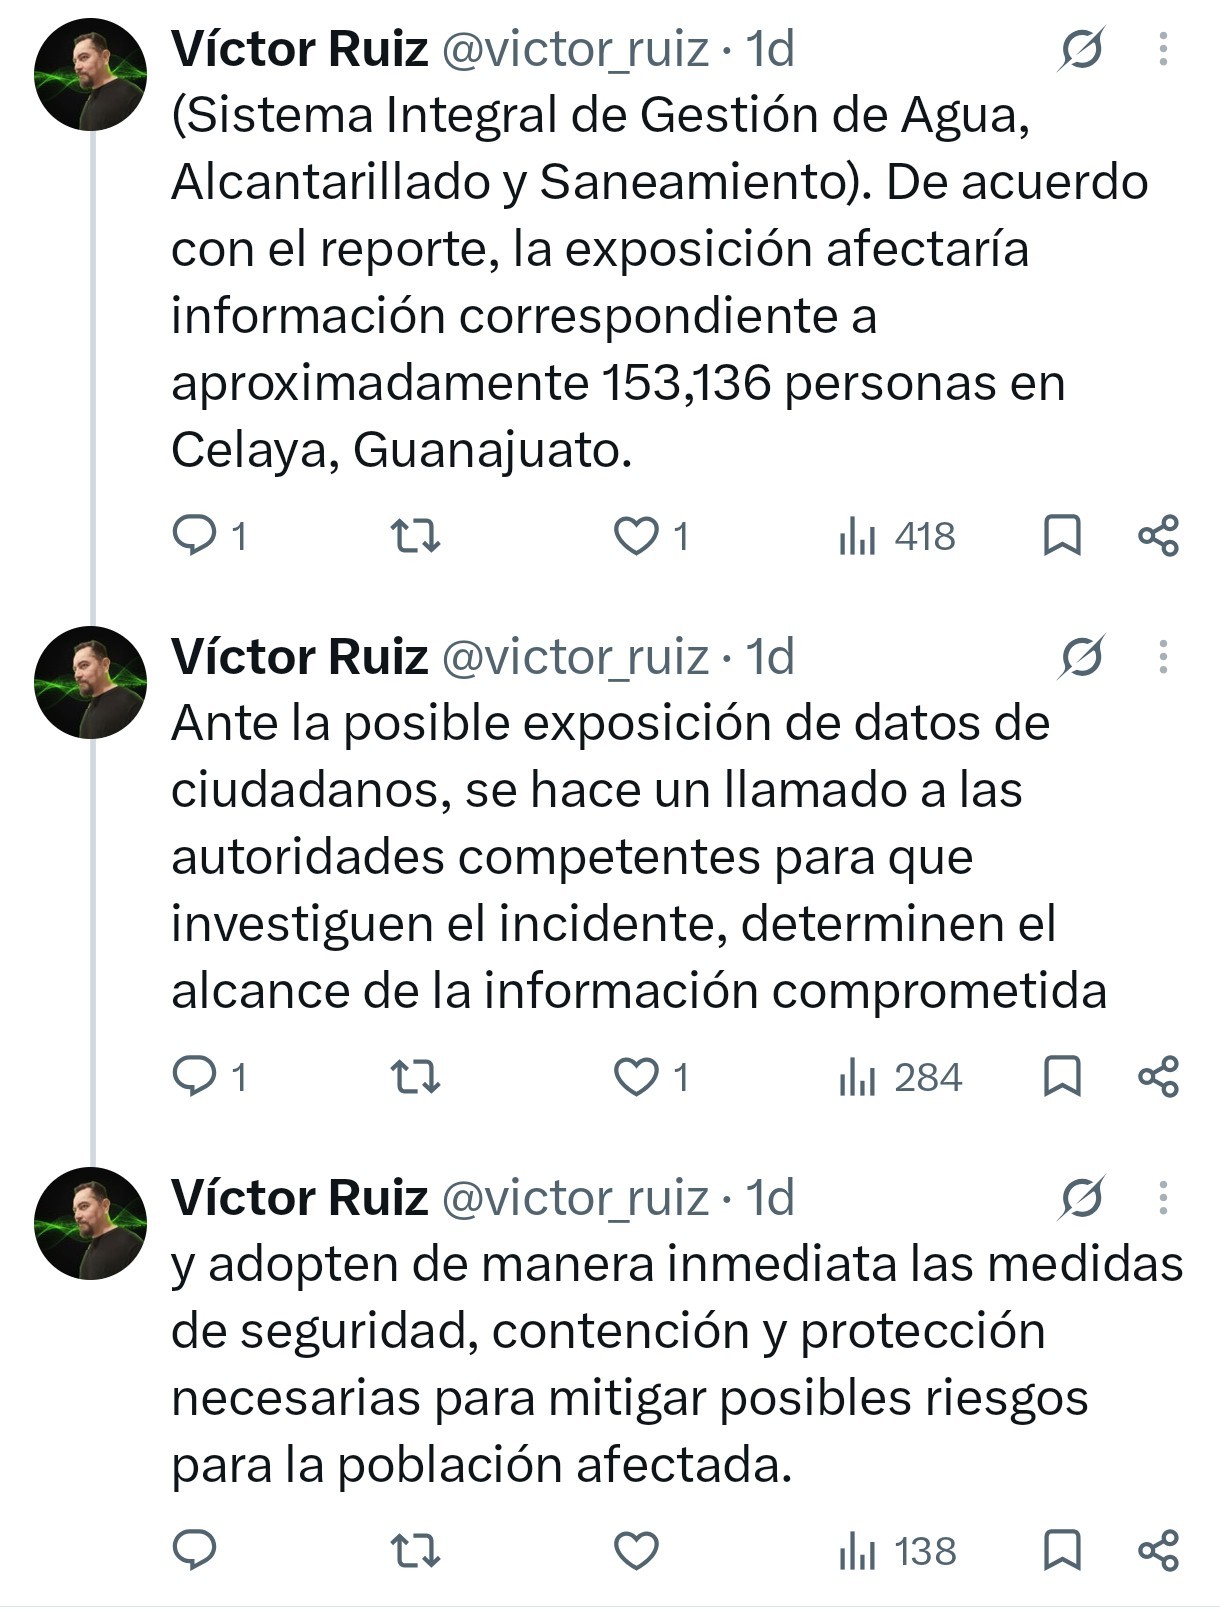
Celaya.- Una filtración de información del Sistema Integral de Gestión de Agua, Alcantarillado y Saneamiento (SIGAA), habría dejado expuestos datos correspondientes a 153 mil 136 personas, de acuerdo con una publicación difundida en X por el especialista en ciberseguridad Víctor Ruiz.
La alerta fue publicada el 20 de septiembre, acompañada de una imagen del supuesto archivo disponible en el foro clandestino DarkForums. En su publicación, Víctor Ruiz señaló que la exposición afectaría información de aproximadamente 153 mil 136 personas y llamó a las autoridades a investigar el incidente. Explicó que la detección ocurrió como parte del monitoreo que realiza su empresa de ciberseguridad en sitios de la Dark Web y foros donde suelen difundirse bases de datos presuntamente obtenidas mediante ataques informáticos.
“En el monitoreo continuo que estamos haciendo encontramos esta filtración en un foro que se llama DarkForums. DarkForums es un foro que continuamente ahí suben los atacantes, pues los ciberdelincuentes suben información de bases de datos que han eh extraído... lo estuvimos explorando y vimos que correspondía a la descripción que ellos hacen, que es eh eh son alrededor de 153,000 registros de eh el organismo que se llama JUMAPA de Celaya... Y al revisarlo, vimos que de hecho viene información de nombres completos, direcciones, correos electrónicos, direcciones físicas, y también vienen datos de, por ejemplo, de lo que pagan, de los adeudos que tienen las personas”.
La publicación consultada permitía descargar gratuitamente el archivo de muestra. Sin embargo, esto no confirma que los responsables tengan únicamente esos datos ni permite establecer por sí mismo el alcance total de la información comprometida.
Tampoco se establece en la publicación si los responsables solicitaron dinero a SIGAA a cambio de no divulgar la información. Ruiz explicó que los grupos de ciberdelincuentes pueden utilizar una filtración para extorsionar a una organización, aunque en otros casos hacen pública la información para demostrar sus capacidades y obtener reconocimiento dentro de sus comunidades.
El principal riesgo no se limita a que los datos permanezcan disponibles en un foro. De acuerdo con el especialista, las bases filtradas pueden ser descargadas, replicadas y posteriormente cruzadas con información obtenida de bancos, compañías telefónicas, comercios u otras instituciones.
“Cuando está para libre descarga, como es este caso, también al descargarla pueden tener estos documentos, estos archivos y poderlos compartir libremente, por ejemplo, en otras plataformas o subirlos a otros sitios de filtraciones. ¿Cuál es el problema para el usuario? Que mucha de esta información que está expuesta está disponible para cometer ciberdelitos, ¿no? Por ejemplo, estafas, extorsiones, fraudes de cualquier tipo. Por eso también estamos recibiendo continuamente llamadas de extorsión, llamadas suplantando identidades del banco”.
El especialista señaló que las vulnerabilidades en organismos públicos pueden estar relacionadas con sistemas obsoletos, falta de actualizaciones y parches de seguridad, infraestructura heredada y protocolos insuficientes, además de problemas en la capacitación del personal.
Entre las medidas necesarias mencionó revisar la infraestructura tecnológica, actualizar sistemas, aplicar parches de seguridad, establecer protocolos de protección de información y capacitar al personal para evitar prácticas como el uso de contraseñas débiles o el intercambio de credenciales.
TE PUEDE INTERESAR:
/hp